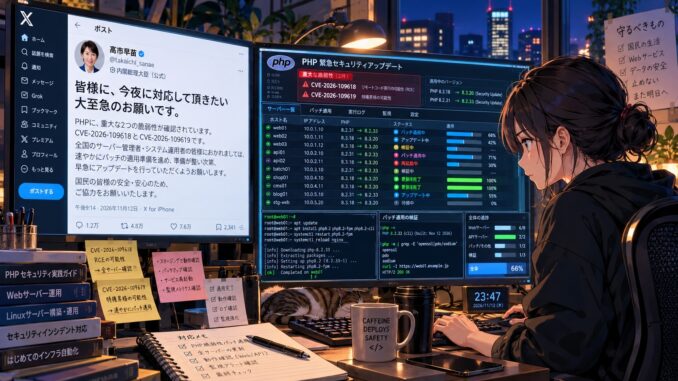

日本首相叫大家今晚修 PHP!?
10 月 21 日晚上,日本首相高市早苗在 X 上發了一則貼文:
「皆様に、今夜に対応して頂きたい大至急のお願いです。」
翻成白話就是:「拜託各位,今晚就處理,非常非常緊急。」
等等……一國首相親自貼文叫大家更新程式語言漏洞!?(驚!!!)
在資安歷史上,這大概是前所未見的事。到底發生了什麼?
PHP,這個撐起全球將近七成網站的老傢伙,同時被揭露了兩個 CVSS 9.2 分的重大遠端程式碼執行(RCE)漏洞。更糟的是,漏洞細節在官方修補還沒發布之前就已經外流了—等於攻擊者和防禦者同時知道弱點在哪,差別只在誰手腳比較快。
Niconico、Pixiv 緊急維護,Sakura Internet 暫停部分雲端服務。台灣時間 10 月 21 日晚間 22 點,修補終於上線。
但全球有多少跑 PHP 的中小型站台,根本不知道這件事正在發生?
近期內不只 PHP 淪陷
如果只有 PHP 一件事,或許可以當成單一事件。但十月的資安新聞,密集到讓人感到弔詭。
同一週,Node.js 也爆了一串——Critical 等級的 Type Confusion、Heap-based Buffer Overflow,影響 Node.js 15 到 26 幾乎所有版本線。PHP 撐著七成網站,Node.js 撐著現代 web 應用的後端。兩個同時出事。
往前推一點,台灣自己的雲端平台 Zeabur 在八月底遭遇第二次資安事件。第一次洩漏的內部憑證竟然以明文儲存、沒有輪替,直接被拿來打第二次。結果:Zeabur 宣布 12 月底前結束營運。
從一個大家推薦的熱門 AI 部署平台,到成為資安反面教材——這個轉折速度,真的比任何 AI 都快(嘆~)。
這些不是預測,不是假設性的風險警告。這些是已經發生的事。
為什麼同時炸開這麼多?
這麼多重大漏洞短時間內密集揭露,是巧合嗎?
我自己的猜測是:不完全是。
有跡象顯示,新一代的 AI 模型在「找漏洞」這件事上,能力已經遠超前代。目前已有未公開的前沿模型,能夠自主發現主要作業系統和瀏覽器裡的零日漏洞,而且能在幾小時內生出完整的利用程式。這些模型目前只在少數受信任的機構手中——微軟、Google、Linux 基金會——透過協調揭露流程,先把找到的問題交給廠商修補。
簡單來說:漏洞的「發現速度」被 AI 加速了,但「修補速度」還是人類在做。而且很多是志願者和小團隊。
資安組織 FIRST 預估 2026 年的 CVE 數量將達到約 66,000 個。以前一年幾千個,現在一年六萬六。我意思是,攻擊端在指數成長,防禦端還在用人力慢慢補。
正當地基炸裂時,大家在瘋什麼?
就在這些系統層漏洞密集爆發的同一段時間,台灣科技圈最熱門的話題是什麼?
Grok Bot 可以自動幫你繳卡費!OpenAI 的 Dots 能自動操作你的瀏覽器!各種 AI agent 讓你一句話搞定六個 SaaS 帳號的操作!
每一篇分享都寫得超神奇。
這些工具的賣點是:你闔上筆電,它繼續幫你做事。聽起來很棒對吧?
但回到剛才的脈絡想一下—這些自動化 agent 要做到那些事,前提是你把真實的帳號密碼、登入 session、甚至信用卡帳單頁面的存取權,交給一台你看不到的雲端機器。而這台機器連接的那些網站,底下跑的 PHP 和 Node.js,可能正好這個月被揭露了重大漏洞。
聊天型 AI 搞錯了,給你一段不對的文字,你讀一讀覺得怪怪的就丟掉。Agent 型 AI 搞錯了,它是直接「做」錯——寄錯信、操作錯帳號、跟客服講了你不想講的話——而且在你去吃飯的時候做的。
在這個時間點,你真的放心讓一個 AI 自動幫你登入六個帳號去操作嗎?
我是不是落伍了?趕快來去查資料
老實說,看到大家分享那些自動化的神奇用法,身為一個資深開發者,我不免有過動搖。
繳卡費、訂房信自動變行程表、讓 AI 幫你跟網路業者客服殺價。據說月費從 120 美元砍到 85 美元。每一個都講得那麼厲害,真的會覺得「我是不是沒跟上時代了?」
但我沒有跑去研究怎麼設定 Grok Bot。我跑去查了另一件事:AI 生成的程式碼,到底安不安全?
因為想一下,那些自動化工具跑在哪裡?跑在程式碼上面。而現在越來越多程式碼是 AI 寫的。那些程式碼安全嗎?
結果讓我非常清醒。
Veracode 做了目前最完整的縱向追蹤,測了超過 150 個模型。結論是:
- AI 生成程式碼的安全通過率,一年來從 55% 到 56%。幾乎沒動。
- 沒有特別給安全指示的情況下,45% 的 AI 生成程式碼帶有 OWASP Top 10 已知漏洞。
同一段時間,Claude Code 已經佔了所有 GitHub commits 的 4% 以上。Y Combinator 2025 冬季批次裡,25% 的新創程式碼庫有 95% 以上是 AI 生成的。
安全研究機構掃描了 1,400 個 vibe coding 平台上的應用,找到 2,038 個高危漏洞和超過 400 個洩漏的密鑰。
AI 佔的比例越來越大,安全通過率紋風不動。這不是「即將發生的風險」,這是正在發生的現實。
可是模型不是越來越聰明了嗎?
我知道,這大概是很多人心裡的疑問。
每次新模型發表,benchmark 數字都更漂亮。而且寫程式的時候,模型現在會主動跟你說:
「我注意到這裡有 SQL injection 風險,已經改用參數化查詢了。」 「API key 不應該硬編碼,我用環境變數處理了。」
感覺真的有在進步,對吧?嗯……這裡面有個蠻微妙的陷阱。
第一個問題:廠商秀的數字和你想的不是同一件事。
那些越來越漂亮的安全相關分數—CWE-bench、ExploitBench,測的是模型「找別人漏洞」的能力,不是「自己寫出安全程式碼」的能力。這兩個是完全不同的技能。
第二個問題更隱蔽:模型修的和漏的,不在同一個層次。
參數化 SQL、不要硬編碼密鑰——這些是資安教科書第一章的東西,模型現在幾乎都會做,而且會很認真地告訴你它做了。但真正在生產環境造成麻煩的,通常是更深層的東西。API 授權邏輯錯誤、多步驟認證流程中的狀態問題、業務邏輯缺陷。這些,它不會跟你說「我注意到了」,因為它根本沒注意到。
學術上已經給這個現象取了名字:False Security Confidence(虛假安全信心)。研究發現,75% 的開發者認為 AI 生成的程式碼比人寫的更安全。而這個信心,是模型每一次主動說「我幫你修了」的時候,一點一點累積出來的。
換句話說:模型越誠實地告訴你它做了什麼,你越不會去想它沒做什麼。
這才是最危險的地方—不是模型在騙你,是它的透明度製造了一種不完整的安心。
會破解鎖,不代表會造鎖
用一個更生活化的方式來理解:
我可能知道 100 種把鎖弄壞的方法,但這不代表我知道怎麼防止這把鎖被弄壞。
破壞是收斂的—找到一個弱點就夠了。防禦是發散的。你得預見所有可能的弱點然後全部堵住。這是兩種完全不同的知識結構。
而且防禦還有一個更根本的麻煩:你不能把鑰匙孔堵住來代表完成防禦。
鑰匙孔確實是最容易被入侵的地方,但它同時也是正常開門的地方。堵住了,沒人能從那裡入侵了。但連你自己也開不了門。這不叫防禦,這叫壞掉。
攻擊者可以不管你的功能會不會壞,防禦者不行。攻擊者只要進去就好,防禦者要同時做到「擋住入侵」和「讓正常使用繼續運作」。
回到 AI 寫程式的問題—模型修安全漏洞的時候,思路經常就是「堵鑰匙孔」。發現一個已知攻擊面,封掉。但它很少去想:封掉之後功能還完整嗎?會不會反而產生新的攻擊路徑?
真正的安全設計,不是逐條打修補程式,而是在一開始就選擇一種讓大多數攻擊方式無從下手的結構。那需要理解這個系統「為什麼存在」、使用者「怎麼用它」。然後在這些條件下找到安全的解法。
這不是模式匹配能搞定的事。至少目前不是。
未來可行對策
講了這麼多風險,只丟問題不給方向也不太對。簡單聊幾個方向:
不要讓同一個模型自己審自己。 就像你不會讓同一個人出題又改自己的考卷。AI 寫的程式碼,至少跑一次獨立的外部安全掃描—SAST、DAST、相依性掃描,這些工具都存在很久了,不用等什麼新發明。
用紅軍思維去測。 不是問「這段 code 有沒有 bug」,是問「如果我要打穿這段 code,我從哪裡下手」。角度不一樣,看到的東西就不一樣。
人的架構判斷省不掉。 AI 可以幫你寫,但「安全邊界在哪裡」「這個功能該不該暴露給外部」——這些問題目前只有人能答。省掉這一步,就是用 AI 的速度在累積你看不見的技術債。
如果你跟我一樣是一人工作者或小團隊—— 至少在推上線之前跑一次基本安全檢查。不用請資安顧問,一個免費的靜態分析工具,就可能幫你擋掉那 45% 裡最明顯的問題。
寫到這裡,回頭想想那個「我是不是落伍了」的念頭,反而覺得有點好笑。
台灣的科技內容有一個很固定的套路:震撼、教學、你也可以。每篇都在告訴你「這是趨勢,你應該跟上」。這個結構本身就會製造焦慮。它把「選擇不用」包裝成「還沒跟上」。
但在底層正在裂、應用層有將近一半帶著漏洞的此刻,選擇不把自己的數位生活交給一個你沒辦法即時盯著的自動化系統—這不是保守,這是判斷。
AI 是很強大的工具,我自己每天都在用。但「用 AI」和「把一切交給 AI 然後不看」之間,有一條很重要的分界線。
當日本首相都親自發推叫大家今晚修 PHP 的時候,我們或許也該停下來想一想:對 AI 的信任,有沒有跑得比對風險的理解更前面?
不然到時候真的出事了,那就太冤了!~
參考資訊
- 高市早苗首相貼文:
https://x.com/takaichi_sanae/status/2112890642590564386?s=20 - BleepingComputer — PHP warns admins of two critical flaws:
https://bleepingcomputer.com/news/security/php-warns-admins-of-two-critical-flaws-emergency-patches-coming-tomorrow - BleepingComputer — PHP ships emergency patches for critical PHP2Shell flaws: https://bleepingcomputer.com/news/security/php-ships-emergency-patches-for-critical-php2shell-flaws
- Rapid7 技術分析:
https://www.rapid7.com/blog/post/etr-cve-2026-109618-and-cve-2026-109619-critical-unauthenticated-remote-code-execution-in-php/ - iThome 台灣報導:
https://www.ithome.com.tw/news/179861 - Node.js 漏洞,HeroDevs Vulnerability Directory(2026年10月13日揭露清單):
https://www.herodevs.com/vulnerability-directory - AI 生成程式碼安全性研究:
- Veracode — 2026 GenAI Code Security Report:
https://www.veracode.com/blog/2026-genai-code-security-report-ai-risk - Veracode — Spring 2026 Update: Despite Claims, AI Models Are Still Failing Security:
https://veracode.com/blog/spring-2026-genai-code-security
- Veracode — 2026 GenAI Code Security Report:
Hacker News 上有人出來道歉說 PHP 漏洞的事情是意外
https://news.ycombinator.com/item?id=50193416
軟體開發、除錯、更新的速度變快,或許應該建立一個比以前更有好的通報機制,生態圈才能正常運作下去